
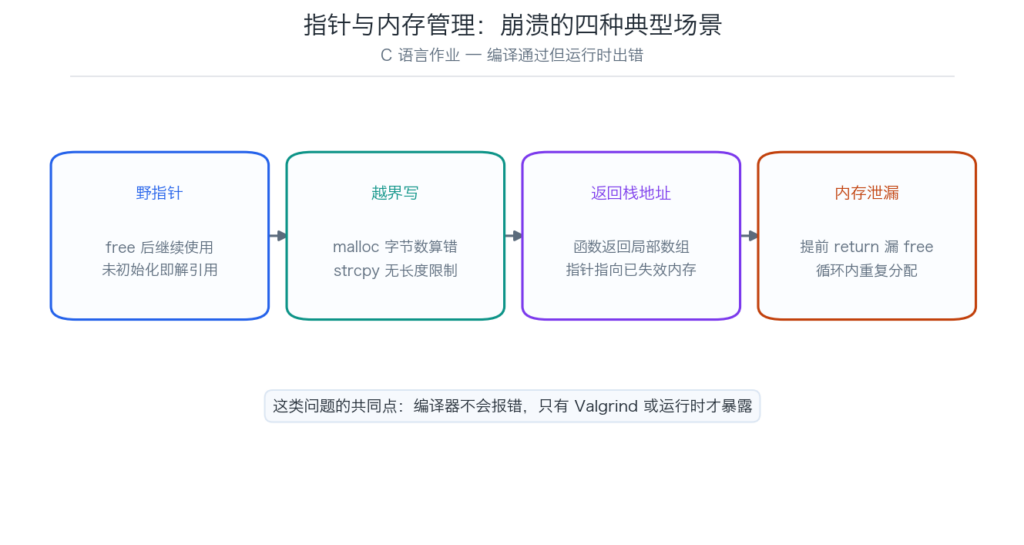
C 语言作业最折磨人的地方在于:编译器不报错,程序却崩溃,而且崩溃位置往往离出错位置很远。这篇文章把指针类作业里最高频的四种崩溃场景拆开讲。
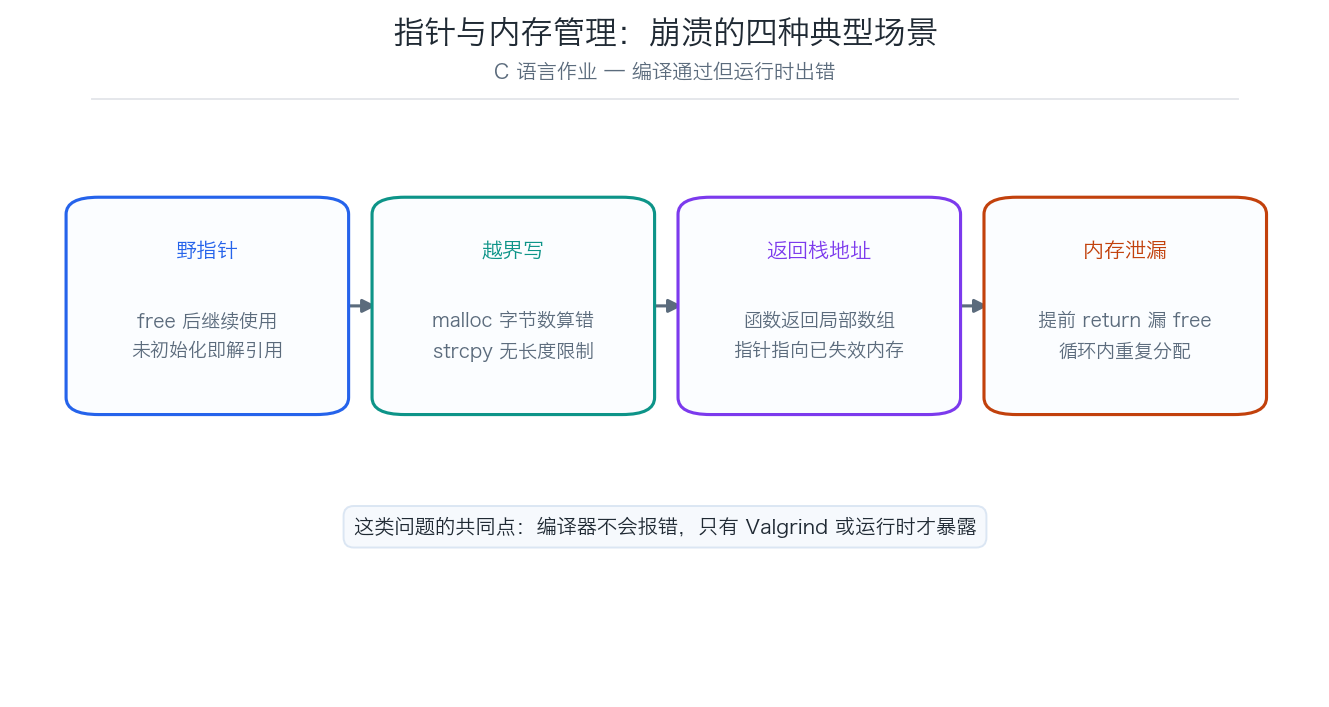
场景一:野指针(use-after-free)
int *p = malloc(sizeof(int));
*p = 42;
free(p);
printf("%dn", *p);   /* 编译通过,运行时读到已释放内存 */
free 只是把内存标记为可用,并不清零。这块内存可能立刻被下一次 malloc 复用,于是你读到的是别人的数据——或者触发段错误。
排查方法:释放后立即把指针置为 NULL,并在使用前判空。Valgrind 会明确报出 invalid read of size 4。
场景二:越界写
char *buf = malloc(16);
strcpy(buf, "this string is definitely longer than 16 bytes"); /* 堆元数据被破坏 */越界写最阴险的地方是当时不崩。多写的字节破坏了堆的元数据结构,崩溃会推迟到下一次 free 或 malloc 时才发生——于是你盯着错误现场,却找不到真凶。
排查方法:用 strncpy / snprintf 代替,或先算长度再分配。Valgrind 会报 invalid write。
场景三:返回栈上地址
char *make_greeting(void) {
    char buf[32];
    strcpy(buf, "hello");
    return buf;      /* buf 在函数返回后已失效 */
}
函数返回后栈帧被回收,那块栈内存随时会被后续函数调用覆盖。有时候还能「碰巧」打印出正确内容,让人误以为写对了。
正确做法:要么调用方传入缓冲区,要么在堆上分配(并明确谁负责 free)。
场景四:内存泄漏
for (int i = 0; i < n; i++) {
    Node *node = malloc(sizeof(Node));
    if (!node) return -1;      /* 出错提前返回,已分配的节点全部泄漏 */
    ...
}
循环内分配、中途 return 忘记清理,是最常见的泄漏模式。另一种是链表删除节点时只断开了链接、没有 free。
标准排查流程
# 1. 带调试信息编译,打开全部警告
gcc -Wall -Wextra -g -O0 -o app *.c

# 2. 完整内存检测
valgrind --leak-check=full --show-leak-kinds=all --track-origins=yes ./app

# 3. 崩溃时看堆栈
gdb ./app
(gdb) run
(gdb) bt full
--track-origins=yes 能告诉你「未初始化值」最初是在哪里产生的,比自己盲猜快得多。
作业交付前该检查什么
gcc -Wall -Wextra是否零警告。- Valgrind 是否报告
All heap blocks were freed。 - 所有 malloc / calloc / realloc 是否有对应的 free(包括错误分支)。
- 函数是否返回了局部变量的地址。
- 字符串操作是否都用了带长度限制的版本。
需要 C 语言指针作业代写 支持,可以联系我们,或了解 C 语言代码代写服务。