
CP3418 代写 这份提案的评分细则里有一条关键词:「对齐安全标准与最佳实践」。也就是说,你的方案必须能映射到具体的控制项,而不是罗列一堆工具。
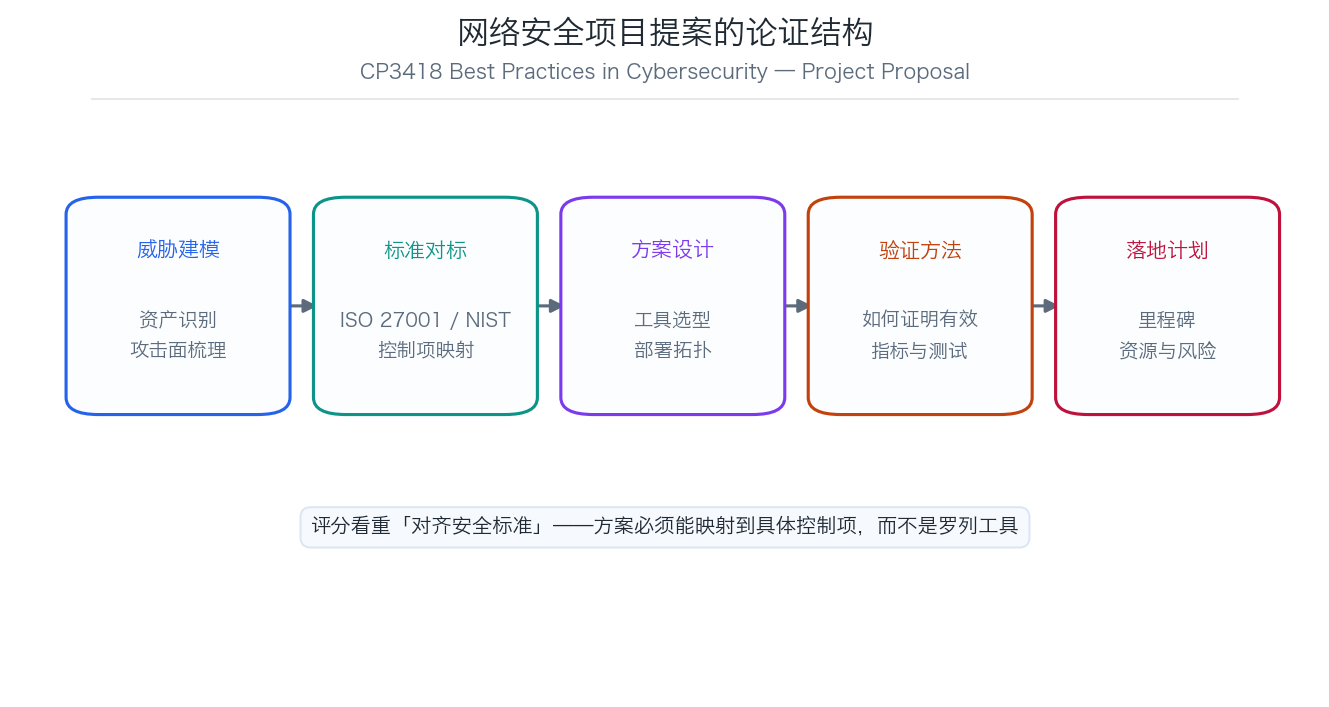
四段结构
1. 威胁建模
先从资产出发:要保护什么?接着梳理攻击面(暴露的服务、第三方依赖、内部权限路径),再对应到具体的威胁类型。常见的结构化方法:STRIDE(欺骗、篡改、否认、信息泄露、拒绝服务、权限提升)或攻击树。
威胁建模的价值在于让后续的安全措施有明确靶子。跳过这一步直接上工具,方案会显得没有针对性。
2. 标准对标
把识别出的威胁映射到标准控制项。常用框架:
- ISO/IEC 27001 — 信息安全管理体系,附录 A 的控制项适合做对标表。
- NIST CSF — 识别、保护、检测、响应、恢复五功能,适合做能力覆盖分析。
- OWASP Top 10 — 应用层漏洞,适合 Web 类项目。
- CIS Controls — 操作性强的 18 项基础控制。
对标要做成表格:威胁 → 对应控制项 → 你计划采取的措施。这张表往往是评分人最先看的部分。
3. 方案设计
工具选型要给出理由。例如选 SIEM 而不是单纯部署 IDS,理由是「需要跨日志源的关联分析能力」。要说明部署拓扑:数据从哪里采集、在哪里分析、告警如何流转到响应流程。
4. 验证方法
这一节最容易被写薄却最拉分:你怎么证明方案有效?
- 检测类措施:用真实攻击样本做红队测试,测量检测率与误报率。
- 防护类措施:做配置基线核查,测量合规覆盖率。
- 响应类措施:测算 MTTD / MTTR(平均检测时间 / 平均响应时间)。
5. 落地计划
分阶段推进(快速见效项 → 中期建设 → 长期运营),列出里程碑、资源需求与主要风险。项目提案的评分通常包含可行性判断。
常见扣分点
- 方案罗列工具,但未映射到任何标准控制项。
- 没有威胁建模,直接给方案。
- 缺少验证方法,无法证明措施有效。
- 落地计划没有阶段划分与资源估算。
- 未标注所用框架的版本与来源。
代写Pro 的 CP3418 服务
- 标准对标表:威胁与控制项逐条映射,可直接作为评分证据。
- 验证方法可测:给出检测率、误报率、MTTD 等可量化指标。
- 方案可落地:分阶段计划含里程碑与资源估算。
- 引用规范:框架版本与出处完整标注。