
CY2550 代写 里的讨论帖看起来是最轻的作业——每学期发几篇帖子而已。但它恰恰是留学生失分最多的一类:因为要求里写着「不能用 AI 代写」,且评分看的是分析深度而不是字数。
先把规则读清楚
这类课程的讨论板规则通常很细,而且每一条都可能影响得分:
- 每周只交一个帖,不是 initial 和 reply 都交。
- 按姓氏首字母分周次:A–K 在奇数周发 initial post,L–Z 在奇数周发 reply post,偶数组反过来。
- initial post 截止周五午夜,reply post 截止周日午夜。
- 写事实性内容必须引用来源。
这些规则写在一个独立的「HOW TO」页面里,不在作业说明正文中——不看就必然踩坑。
Initial Post:三选二
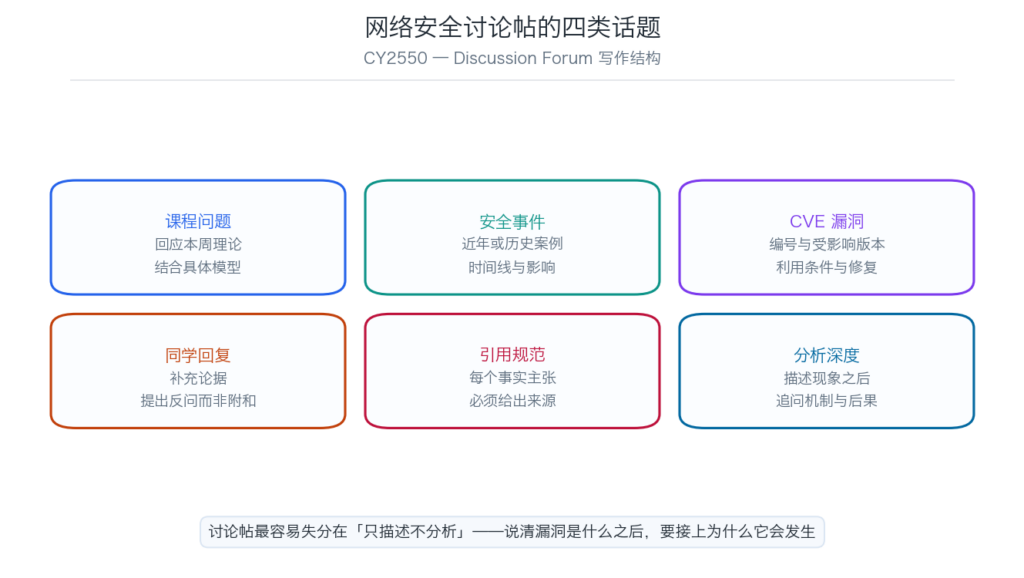
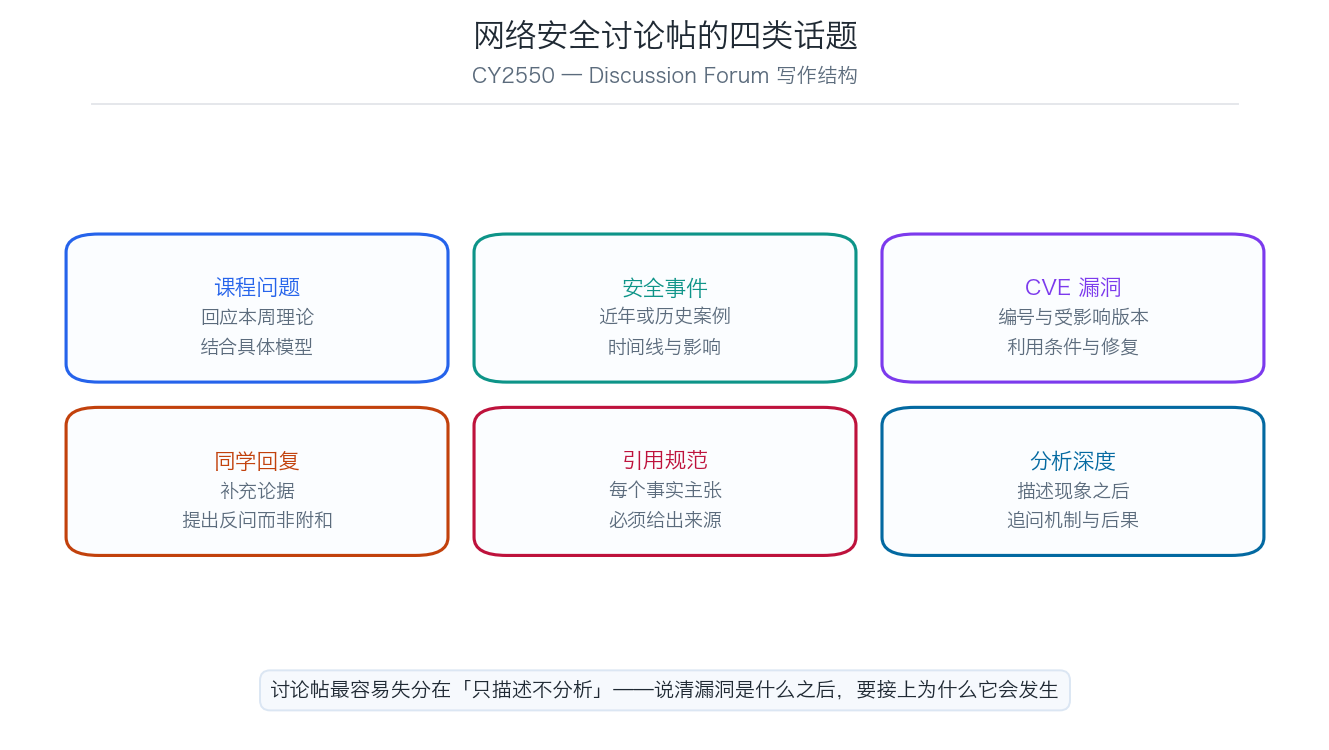
典型要求是从三类话题中选两个,合并成一个帖子:
- 回答老师给出的问题——要结合本周的理论内容,不能泛泛而谈。
- 找一起与密码学或网络安全有关的近期或历史事件——讲清时间线、影响范围、技术根因。
- 找一个你觉得有意思的 CVE 漏洞——必须给出编号、受影响版本、利用条件。
合并的技巧:让两类话题自然衔接。比如「本周讲到哈希碰撞 → 找一个因哈希算法被攻破而导致的真实事件」。
CVE 分析要写到什么深度
只写「CVE-XXXX-YYYY 是一个严重漏洞」是不够的。合格的写法包含:
- 编号与标题:CVE-XXXX-YYYY,以及官方标题。
- 受影响组件与版本范围:哪个库、哪些版本受影响、哪个版本修复。
- 漏洞类型:缓冲区溢出?反序列化?认证绕过?对应 CWE 分类。
- 利用条件:需要认证吗?需要网络可达吗?需要特定配置吗?
- 影响:能造成什么后果——远程代码执行、信息泄露、拒绝服务。
- 修复与缓解:升级版本、临时缓解措施。
- 机制层面的追问:为什么这个漏洞会存在?是设计缺陷还是实现失误?
最后一条是拉开分数的地方。描述「是什么」很多人会,解释「为什么会发生」才体现理解。
Reply Post 不要写「我同意」
回复同学帖子的常见作弊写法是「很好的观点,我同意」。这种回复拿不到分。合格的 reply 有几种模式:
- 补充:「你提到这个漏洞的影响是数据泄露,补充一点——该漏洞在特定配置下还能导致权限提升。」
- 追问:「如果攻击者已经具备内网访问权限,这个漏洞的实际风险是否被高估了?」
- 对照:「同一时期还有另一个类似漏洞,两者的根因不同。」
引用规范
课程通常要求写事实性内容时引用来源。合格的做法是:
- CVE 编号 → 引用 NVD 或 MITRE 页面
- 安全事件 → 引用权威媒体报道或厂商公告
- 技术细节 → 引用原始研究论文或技术文档
- 格式统一(APA / IEEE / 课程指定格式)
关于「不能用 AI 代写」
这类课程往往在说明里明确写明讨论帖必须本人撰写。这意味着写作风格、论证习惯、个人视角都构成评判的一部分。可行的支持方式是结构与论证的打磨——帮你把已有的观点组织成有分析深度的帖子,而不是替你生成观点。
常见扣分点
- 一周发了两个帖(违反「每周一个」规则)。
- 姓氏分组对应的周次搞错,发了错误的类型。
- CVE 只给编号不给版本范围与利用条件。
- 只有描述没有机制分析。
- 事实性内容无来源引用。
- reply post 只写「同意」或「说得好」。
- 错过周五 / 周日的截止时间。
代写Pro 的 CY2550 服务
- 规则先行:姓氏分组、周次、帖子类型、截止时间逐项核对。
- CVE 深度到位:版本范围、利用条件、CWE 分类、根因分析完整。
- 引用规范:每条事实主张附来源,格式统一。
- 论证打磨:以你的观点为骨架,理顺结构与逻辑链条。
需要 CY2550 代写 支持,可以联系我们,或查看 留学生计算机代写服务 的完整范围。